1. Home
  2. News
  3. Download
    1. Thunderbird Release Version
    2. Thunderbird 153 ESR (2026)
    3. Thunderbird 140 ESR (2025)
    4. Thunderbird Beta Version
    5. Language Pack (User Interface)
    6. Dictionaries (Spell Check)
  4. Help & Lexicon
    1. Instructions for Thunderbird
    2. Questions & Answers (FAQ) about Thunderbird
    3. Help for this Website
    4. Last Changes
  5. Forums
    1. Unresolved Threads
    2. Latest Posts
    3. Threads of the last 24 hours
  • Login
  • Register
  • 
  • Search
This Thread
  • Everywhere
  • This Thread
  • This Forum
  • Forum
  • Lexicon
  • Articles
  • Pages
  • More Options
  1. Thunderbird Mail DE
  2. Forum
  3. Hilfe zu Verschlüsselung & elektronische Signatur
  4. OpenPGP Verschlüsselung & Unterschrift

Public Key via Email oder Messenger app schicken?

    • Tb version not relevant
  • Thunder98
  • January 15, 2026 at 11:00 PM
  • Thread is Unresolved
  • Thunder98
    Member
    Posts
    44
    Member since
    18. Mar. 2024
    • January 15, 2026 at 11:00 PM
    • #1
    Thunderbird product
    Thunderbird für Windows
    Thunderbird version
    147
    Operating system
    Windows10

    Hallo zusammen

    Ich muss zum ersten mal zu einer Person Ende zu Ende verschlüsselte Nachrichten mit Thunderbird verschicken. Er möchte den public key von mir haben! Ich habe Anleitungen gelesen, aber einige Infos sind mir nicht ganz klar!

    Ich habe für eine Alias Adresse ein Key pair erstellt und dort steht unter "Open Key Manager" meine Emailadresse und dann unter "Key properties":

    Type: key pair (secret key and public key)

    Key ID: möchte nicht verraten

    Fingerprint: möchte nicht verraten


    Meine Fragen:

    1. Ist diese Key ID die private Key?

    2. Sollte man das Zertifikat ohne Verfallsdatum einstellen? Oder doch Nachteile?

    3. Sollte man am besten separat den public key per messenger app schicken oder per Email auch sicher oder keine Nachteile?


    Besten Dank für eure Antworten im Voraus.

  • ggbsde
    Senior Member
    Reactions Received
    851
    Posts
    3,403
    Member since
    3. Nov. 2023
    Helpful answers
    64
    • January 16, 2026 at 12:21 AM
    • #2

    Zu 1. Nein. Üblicherweise wird der public Key auf einen Key Server hochgeladen, und kann dort über die Key ID wiedergefunden werden.

    Zu 2. Das ist nicht empfehlenswert. Ein kompromitierter Schlüssel ist dann ewig weiter gültig.

    Zu 3. Das ist völlig egal. Wie der Name schon sagt, ist der public Key öffentlich. Wenn der Key auf einem Key Server lagert, ist es einfacher, nur die Key ID zu versenden. Der Mailclient des Partners lädt den public Key dann dort herunter.

  • Thunder98
    Member
    Posts
    44
    Member since
    18. Mar. 2024
    • January 16, 2026 at 1:07 AM
    • #3

    Ich habe jetzt noch mal ein neues Keypaar erstellt und zwar lädt es nicht automatisch beim Keyserver https://keys.openpgp.org. Man kann es manuell über Menü "Keyserver" schicken wenn man es für alle Personen zugänglich machen möchte.


    - In allen Anleitungen wird erklärt, dass man den privaten Schlüssel nicht weitergeben darf, aber diesen Schlüssel kann ich nirgends finden. Oder ist dieser versteckt?

    - Man kann anscheinend nachträglich das Verfalldatum einstellen/ändern nachdem man ein Keypair erstellt hat. Wäre dies nützlich wenn der Schlüssel kompromitiert wäre?

    - Wenn ich den public key per Email als Attachment schicke, wird dann beim Empfänger alles automatisch im Thunderbird eingestellt oder muss er noch viele Einstellungen durchführen?


    Quote from ggbsde

    Zu 1. Nein. Üblicherweise wird der public Key auf einen Key Server hochgeladen, und kann dort über die Key ID wiedergefunden werden.

    Zu 2. Das ist nicht empfehlenswert. Ein kompromitierter Schlüssel ist dann ewig weiter gültig.

    Zu 3. Das ist völlig egal. Wie der Name schon sagt, ist der public Key öffentlich. Wenn der Key auf einem Key Server lagert, ist es einfacher, nur die Key ID zu versenden. Der Mailclient des Partners lädt den public Key dann dort herunter.

  • ggbsde
    Senior Member
    Reactions Received
    851
    Posts
    3,403
    Member since
    3. Nov. 2023
    Helpful answers
    64
    • January 16, 2026 at 1:14 PM
    • #4
    Quote from Thunder98

    Oder ist dieser versteckt?

    Eigentlich nicht. Üblicherweise werden zwei Dateien erzeugt. Eine enthält den öffentlichen Schlüssel, die andere den privaten.

    Quote from Thunder98

    nachträglich das Verfalldatum

    Keine Ahnung ob das hilfreich ist.

    Quote from Thunder98

    oder muss er noch viele Einstellungen durchführen?

    Ja das müsste er.

  • ThoBa
    Senior Member
    Reactions Received
    514
    Posts
    1,598
    Member since
    17. Nov. 2019
    Helpful answers
    21
    • January 16, 2026 at 4:09 PM
    • #5
    Quote from Thunder98

    - In allen Anleitungen wird erklärt, dass man den privaten Schlüssel nicht weitergeben darf, aber diesen Schlüssel kann ich nirgends finden. Oder ist dieser versteckt?

    Öffne den "OpenPGP Key Manager" (OpenPGP-Schlüssel verwalten)

    • selektiere deinen Schlüssel
    • Menü File => Backup Secret Key(s) To File (Datei => Sicherheitskopie für geheimen Schlüssel erstellen)
    • Menü File => Export Public Key(s) To File (Datei => Öffentlichen Schlüssel in Datei exportieren)

    Es wird jeweils eine *.asc-Datei (reine Textdatei) erstellt!
    Bewahre diese Dateien sicher auf - BESONDERS DEN GEHEIMEN SCHLÜSSEL! Dieser enthält auch den "öffentlichen Schlüssel"!
    Geht der geheime Schlüssel verloren, so kannst du keine Mails mehr entschlüsseln!

    Falls du Thunderbird erneut installieren musst oder deinen Schlüssel auch auf einem anderen PC nutzen möchtest, so brauchst du nur den "Geheimen Schlüssel" im dortigen Key-Manager importieren!

    An deine Kommunikationspartner verschickst du nur die Datei (oder den Inhalt) des öffentlichen Schlüssels oder du teilst ihm den Key-Server (mit Key-ID und/oder Mail-Adresse) mit, auf welchem du den Schlüssel hochgeladen hast.

    Quote from Thunder98

    - Man kann anscheinend nachträglich das Verfalldatum einstellen/ändern nachdem man ein Keypair erstellt hat. Wäre dies nützlich wenn der Schlüssel kompromitiert wäre?

    Ja! Dieses solltest du unbedingt nachholen! Auch ein Sperrzertifikat sollte vorhanden sein - also ebenfalls erstellen!

    Quote from Thunder98

    - Wenn ich den public key per Email als Attachment schicke, wird dann beim Empfänger alles automatisch im Thunderbird eingestellt oder muss er noch viele Einstellungen durchführen?

    Wenn der Mail-Client (bspw. Thunderbird) des Empfängers einen Schlüssel erkennt bzw. dieser angeklickt wird, dann wird gefragt, ob der Schlüssel importiert werden soll.

    Gruß ThoBa
    Newsgroup (nntps):
    <news:de.comm.software.mozilla.mailnews>

    Schaut doch einfach mal rein! :bindafuer:

  • Thunder98
    Member
    Posts
    44
    Member since
    18. Mar. 2024
    • January 16, 2026 at 8:33 PM
    • #6
    Quote from ThoBa
    Quote from Thunder98

    - In allen Anleitungen wird erklärt, dass man den privaten Schlüssel nicht weitergeben darf, aber diesen Schlüssel kann ich nirgends finden. Oder ist dieser versteckt?

    Öffne den "OpenPGP Key Manager" (OpenPGP-Schlüssel verwalten)

    • selektiere deinen Schlüssel
    • Menü File => Backup Secret Key(s) To File (Datei => Sicherheitskopie für geheimen Schlüssel erstellen)
    • Menü File => Export Public Key(s) To File (Datei => Öffentlichen Schlüssel in Datei exportieren)

    Es wird jeweils eine *.asc-Datei (reine Textdatei) erstellt!
    Bewahre diese Dateien sicher auf - BESONDERS DEN GEHEIMEN SCHLÜSSEL! Dieser enthält auch den "öffentlichen Schlüssel"!
    Geht der geheime Schlüssel verloren, so kannst du keine Mails mehr entschlüsseln!

    Falls du Thunderbird erneut installieren musst oder deinen Schlüssel auch auf einem anderen PC nutzen möchtest, so brauchst du nur den "Geheimen Schlüssel" im dortigen Key-Manager importieren!

    An deine Kommunikationspartner verschickst du nur die Datei (oder den Inhalt) des öffentlichen Schlüssels oder du teilst ihm den Key-Server (mit Key-ID und/oder Mail-Adresse) mit, auf welchem du den Schlüssel hochgeladen hast.

    Quote from Thunder98

    - Man kann anscheinend nachträglich das Verfalldatum einstellen/ändern nachdem man ein Keypair erstellt hat. Wäre dies nützlich wenn der Schlüssel kompromitiert wäre?

    Ja! Dieses solltest du unbedingt nachholen! Auch ein Sperrzertifikat sollte vorhanden sein - also ebenfalls erstellen!

    Quote from Thunder98

    - Wenn ich den public key per Email als Attachment schicke, wird dann beim Empfänger alles automatisch im Thunderbird eingestellt oder muss er noch viele Einstellungen durchführen?

    Wenn der Mail-Client (bspw. Thunderbird) des Empfängers einen Schlüssel erkennt bzw. dieser angeklickt wird, dann wird gefragt, ob der Schlüssel importiert werden soll.

    Display More

    Muss ich nur meine Emailadresse anklicken und dort vom privaten (secret key) Schlüssel Backup machen? Oder zusätzlich den public key von mir sowie den revocation Zertifikat , plus den public key vom Empfänger, also total 4 keys abspeichern?

  • ThoBa
    Senior Member
    Reactions Received
    514
    Posts
    1,598
    Member since
    17. Nov. 2019
    Helpful answers
    21
    • January 16, 2026 at 10:38 PM
    • #7
    Quote from Thunder98

    Muss ich nur meine Emailadresse anklicken und dort vom privaten (secret key) Schlüssel Backup machen? Oder zusätzlich den public key von mir sowie den revocation Zertifikat , plus den public key vom Empfänger, also total 4 keys abspeichern?

    Ich habe meine Schlüssel wie folgt gesichert:
    "mein_geheimer_Schlüssel.asc" ==> ein sicheres externes Medium + Ausdruck!
    "mein_Widerrufszertifikat.rev" ==> ein sicheres externes Medium + Ausdruck!
    "mein_öffentlicher_Schlüssel.asc => Ordner "public_OpenPGP_Keys" => "my_public_OpenPGP_Keys"

    Alle öffentlichen Schlüssel (*.asc) meiner Kommunikationspartner befinden sich im Ordner:
    "public_OpenPGP_Keys"

    Hast du also nur ein Schlüsselpaar, dann hast du drei Sicherungen (2x *.asc und 1x *.rev):

    • dein_geheimer_Schlüssel.asc <== hier steckt auch zusätzlich dein öffentlicher Schlüssel drin!
    • dein_Widerrufszertifikat.rev <== dieses ist ebenfalls extern und sicher aufzubewahren!
      Dieses kommt zum Einsatz, wenn dein geheimer Schlüssel verlorengegangen ist oder kompromittiert wurde!
      ACHTUNG! Dieses Zertifikat darf nur im Notfall importiert werden, da sonst dein Schlüsselpaar als "ungültig" gekennzeichnet wird!
    • dein_öffentlicher_Schlüssel.asc <== diesen kannst du weltweit verteilen!

    Die öffentlichen Schlüssel deiner Partner sind nicht so wichtig, da du sie jederzeit herunterladen oder diese bei deinen Partnern erfragen kannst.

    Gruß ThoBa
    Newsgroup (nntps):
    <news:de.comm.software.mozilla.mailnews>

    Schaut doch einfach mal rein! :bindafuer:

  • Thunder98
    Member
    Posts
    44
    Member since
    18. Mar. 2024
    • January 16, 2026 at 11:15 PM
    • #8
    Quote from ThoBa
    Quote from Thunder98

    Muss ich nur meine Emailadresse anklicken und dort vom privaten (secret key) Schlüssel Backup machen? Oder zusätzlich den public key von mir sowie den revocation Zertifikat , plus den public key vom Empfänger, also total 4 keys abspeichern?

    Ich habe meine Schlüssel wie folgt gesichert:
    "mein_geheimer_Schlüssel.asc" ==> ein sicheres externes Medium + Ausdruck!
    "mein_Widerrufszertifikat.rev" ==> ein sicheres externes Medium + Ausdruck!
    "mein_öffentlicher_Schlüssel.asc => Ordner "public_OpenPGP_Keys" => "my_public_OpenPGP_Keys"

    Alle öffentlichen Schlüssel (*.asc) meiner Kommunikationspartner befinden sich im Ordner:
    "public_OpenPGP_Keys"

    Hast du also nur ein Schlüsselpaar, dann hast du drei Sicherungen (2x *.asc und 1x *.rev):

    • dein_geheimer_Schlüssel.asc <== hier steckt auch zusätzlich dein öffentlicher Schlüssel drin!
    • dein_Widerrufszertifikat.rev <== dieses ist ebenfalls extern und sicher aufzubewahren!
      Dieses kommt zum Einsatz, wenn dein geheimer Schlüssel verlorengegangen ist oder kompromittiert wurde!
      ACHTUNG! Dieses Zertifikat darf nur im Notfall importiert werden, da sonst dein Schlüsselpaar als "ungültig" gekennzeichnet wird!
    • dein_öffentlicher_Schlüssel.asc <== diesen kannst du weltweit verteilen!

    Die öffentlichen Schlüssel deiner Partner sind nicht so wichtig, da du sie jederzeit herunterladen oder diese bei deinen Partnern erfragen kannst.

    Display More

    Total 3 Sicherungen, alles klar! Danke für die Infos. Warum ausgerechnet nur extern speichern? Normalerweise speichert man einfach im PC und Backups macht man sowieso zusätzlich auf USB Stick oder externe Festplatte.

    Sollte man den geheimen sowie öffentlichen Schlüssel nicht im gleichen Ordner abspeichern? Ich musste für Backup (geheimer Schlüssel) ein Passwort erstellen und habe es im Passwort Manager gespeichert. Oder auch nur extern speichern?


    Betreffend Verfalldatum habe ich diese Info gefunden: "After a key expires, it’s no longer possible to use it for encryption or digital signing."

    Somit sollte man am besten das Verfallsdatum auf "never" einstellen, damit man jederzeit auch nach einigen Jahren die verschlüsselten Emails anschauen können. Oder habe ich es falsch verstanden??

    Du schriebst vorher etwas von Sperrzertifikaten, die man erstellen sollte. Wo genau kann man das machen? Für Verfallsdatum gedacht?

  • ThoBa
    Senior Member
    Reactions Received
    514
    Posts
    1,598
    Member since
    17. Nov. 2019
    Helpful answers
    21
    • January 17, 2026 at 1:04 AM
    • #9
    Quote from Thunder98

    Warum ausgerechnet nur extern speichern? Normalerweise speichert man einfach im PC und Backups macht man sowieso zusätzlich auf USB Stick oder externe Festplatte.

    Jeder, der an deinen PC herankommt, kommt dann auch an deinen geheimen Schlüssel heran!
    "Bösewicht" braucht noch nicht einmal deine Passphrase, da Thunderbird das Exportieren deines geheimen Schlüssels OHNE JEDE SICHERHEITSABFRAGE ZULÄSST!
    Auch sonst hat ein geheimer Schlüssel nichts auf einem PC zu suchen! Siehe hierzu bspw. auch einen PC-Reparaturservice, welcher jederzeit vor deinem PC sitzen könnte!

    Quote from Thunder98

    Sollte man den geheimen sowie öffentlichen Schlüssel nicht im gleichen Ordner abspeichern?

    Es wäre ein gefundenes Fressen für "Bösewicht" und bspw. einem Reparaturservice!

    Quote from Thunder98

    Ich musste für Backup (geheimer Schlüssel) ein Passwort erstellen und habe es im Passwort Manager gespeichert. Oder auch nur extern speichern?

    Wie du schlussendlich mit deinen Daten umgehst, das musst du ganz alleine mit deinem Gewissen, mit deiner Vernunft und vor allem mit deinem Verstand ausmachen! Wir können bzw. ich kann dir hier nur Empfehlungen geben, die sich seit Jahrzehnten bewährt haben und vor Datenverlust und Diebstahl schützen.

    Quote from Thunder98

    Betreffend Verfalldatum habe ich diese Info gefunden: "After a key expires, it’s no longer possible to use it for encryption or digital signing."

    Nach dem Verfallsdatum kannst du immer noch ein neues Verfallsdatum setzen, sodass der Schlüssel wieder arbeitsfähig und einsatzbereit ist. Dein Schlüssel-Manager wird dich zu gegebener Zeit darauf hinweisen!
    Ein zeitlich abgelaufener Schlüssel ist also niemals ein Problem!
    Je kürzer eine aktive Periode gewählt wird, desto sicherer ist dein geheimer Schlüssel nach einem Verlust.

    Quote from Thunder98

    Somit sollte man am besten das Verfallsdatum auf "never" einstellen, damit man jederzeit auch nach einigen Jahren die verschlüsselten Emails anschauen können. Oder habe ich es falsch verstanden??

    Lies bitte meinen letzten Absatz und versuche diesen zu verstehen. Wenn dein Schlüssel bspw. im Jahre 2027 abläuft, dann kannst du diesen auch Jahre später wieder aktivieren.

    Quote from Thunder98

    Du schriebst vorher etwas von Sperrzertifikaten, die man erstellen sollte. Wo genau kann man das machen? Für Verfallsdatum gedacht?

    Ein Sperr- oder Widerrufszertifikat sperrt deinen Schlüssel bis in die Ewigkeit weltweit! Jeder, der deinen öffentlichen Schlüssel bekommt, weiß dann, dass dieser Schlüssel bspw. verlorengegangen ist oder kompromittiert wurde. Der Schlüssel ist somit nicht nur unsicher, sondern auch wertlos. Er könnte praktisch samt Passphrase auch deinem Nachbarn vorliegen, der sich dann mit deiner Mail-Adresse und deinem Namen ausgibt.

    Mit dem Verfallsdatum hat das "Sperr- oder Widerrufszertifikat" also nichts zu tun - siehe meinen Absatz zum Verfallsdatum.

    Sperr- bzw. Widerrufszertifikat erstellen:

    • öffne deinen "OpenPGP Key Manager"
    • wähle dein Schlüsselpaar
    • File => Save Revocation Certivicate To File (Datei => Sperrzertifikat in Datei speichern)

    Viel Glück und Spaß bei der verschlüsselten Kommunikation mit deinen Partnerinnen und Partnern! :thumbsup:

    BTW:
    Ich empfehle dir das Gpg4Win-Kompendium, welches auf einer sehr einfachen Art und Weise den Sinn und den Umgang mit GPG-Schlüsseln erklärt. Du findest das Kompendium unter Das Gpg4Win-Kompendium ganz unten.

    Gruß ThoBa
    Newsgroup (nntps):
    <news:de.comm.software.mozilla.mailnews>

    Schaut doch einfach mal rein! :bindafuer:

  • Thunder98
    Member
    Posts
    44
    Member since
    18. Mar. 2024
    • January 18, 2026 at 12:48 AM
    • #10

    Danke für die Infos ThoBa

    Also ich habe keine Funktion "Export private keys" gefunden. Man kann für private Keys nur Backup erstellen und dort muss man ein Passwort/Passphrase erstellen , ansonsten kann man kein Backup erstellen!

    Oder wo genau kann man den privaten Key exportieren?


    Quote from ThoBa
    Quote from Thunder98

    Warum ausgerechnet nur extern speichern? Normalerweise speichert man einfach im PC und Backups macht man sowieso zusätzlich auf USB Stick oder externe Festplatte.

    Jeder, der an deinen PC herankommt, kommt dann auch an deinen geheimen Schlüssel heran!
    "Bösewicht" braucht noch nicht einmal deine Passphrase, da Thunderbird das Exportieren deines geheimen Schlüssels OHNE JEDE SICHERHEITSABFRAGE ZULÄSST!
    Auch sonst hat ein geheimer Schlüssel nichts auf einem PC zu suchen! Siehe hierzu bspw. auch einen PC-Reparaturservice, welcher jederzeit vor deinem PC sitzen könnte!

    Quote from Thunder98

    Sollte man den geheimen sowie öffentlichen Schlüssel nicht im gleichen Ordner abspeichern?

    Es wäre ein gefundenes Fressen für "Bösewicht" und bspw. einem Reparaturservice!

    Quote from Thunder98

    Ich musste für Backup (geheimer Schlüssel) ein Passwort erstellen und habe es im Passwort Manager gespeichert. Oder auch nur extern speichern?

    Wie du schlussendlich mit deinen Daten umgehst, das musst du ganz alleine mit deinem Gewissen, mit deiner Vernunft und vor allem mit deinem Verstand ausmachen! Wir können bzw. ich kann dir hier nur Empfehlungen geben, die sich seit Jahrzehnten bewährt haben und vor Datenverlust und Diebstahl schützen.

    Quote from Thunder98

    Betreffend Verfalldatum habe ich diese Info gefunden: "After a key expires, it’s no longer possible to use it for encryption or digital signing."

    Nach dem Verfallsdatum kannst du immer noch ein neues Verfallsdatum setzen, sodass der Schlüssel wieder arbeitsfähig und einsatzbereit ist. Dein Schlüssel-Manager wird dich zu gegebener Zeit darauf hinweisen!
    Ein zeitlich abgelaufener Schlüssel ist also niemals ein Problem!
    Je kürzer eine aktive Periode gewählt wird, desto sicherer ist dein geheimer Schlüssel nach einem Verlust.

    Quote from Thunder98

    Somit sollte man am besten das Verfallsdatum auf "never" einstellen, damit man jederzeit auch nach einigen Jahren die verschlüsselten Emails anschauen können. Oder habe ich es falsch verstanden??

    Lies bitte meinen letzten Absatz und versuche diesen zu verstehen. Wenn dein Schlüssel bspw. im Jahre 2027 abläuft, dann kannst du diesen auch Jahre später wieder aktivieren.

    Quote from Thunder98

    Du schriebst vorher etwas von Sperrzertifikaten, die man erstellen sollte. Wo genau kann man das machen? Für Verfallsdatum gedacht?

    Ein Sperr- oder Widerrufszertifikat sperrt deinen Schlüssel bis in die Ewigkeit weltweit! Jeder, der deinen öffentlichen Schlüssel bekommt, weiß dann, dass dieser Schlüssel bspw. verlorengegangen ist oder kompromittiert wurde. Der Schlüssel ist somit nicht nur unsicher, sondern auch wertlos. Er könnte praktisch samt Passphrase auch deinem Nachbarn vorliegen, der sich dann mit deiner Mail-Adresse und deinem Namen ausgibt.

    Mit dem Verfallsdatum hat das "Sperr- oder Widerrufszertifikat" also nichts zu tun - siehe meinen Absatz zum Verfallsdatum.

    Sperr- bzw. Widerrufszertifikat erstellen:

    • öffne deinen "OpenPGP Key Manager"
    • wähle dein Schlüsselpaar
    • File => Save Revocation Certivicate To File (Datei => Sperrzertifikat in Datei speichern)

    Viel Glück und Spaß bei der verschlüsselten Kommunikation mit deinen Partnerinnen und Partnern! :thumbsup:

    BTW:
    Ich empfehle dir das Gpg4Win-Kompendium, welches auf einer sehr einfachen Art und Weise den Sinn und den Umgang mit GPG-Schlüsseln erklärt. Du findest das Kompendium unter Das Gpg4Win-Kompendium ganz unten.

    Display More
  • ThoBa
    Senior Member
    Reactions Received
    514
    Posts
    1,598
    Member since
    17. Nov. 2019
    Helpful answers
    21
    • January 18, 2026 at 3:01 AM
    • #11
    Quote from Thunder98

    Oder wo genau kann man den privaten Key exportieren?

    Genau das von dir beschriebene "Backup Secret Key(s) To File" ("Sicherheitskopie für geheime(n) Schlüssel erstellen") ist der Export(!) des privaten Schlüssels!
    Dieser Vorgang ist eines wichtigsten Vorgänge bei der Schlüsselverwaltung überhaupt!

    Das Dumme an dieser Geschichte (an diesem Export) ist allerdings, DASS ERST BEI DIESEM VORGANG DIE PASSPHRASE FESTGELEGT WIRD! Normalerweise muss schon bei dem Export eine Passphrase des Schlüssels vorhanden sein!

    Bestimmt verstehst du jetzt auch, dass jede Person, die an deinem PC sitzt, an deinen privaten Schlüssel herankommt, denn erst diese Person legt die Passphrase fest! :( Geheime Schlüssel liegen im Key-Manager von Thunderbird also völlig ungeschützt vor!
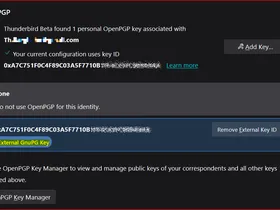
    Solch einen Blödsinn gibt es tatsächlich nur bei Thunderbirds MZLA! Unsicherer geht es wirklich nicht!

    Später einmal, wenn dir der Umgang mit Schlüsseln leichter fällt, solltest du deine(n) persönlichen Schlüssel für Thunderbird "extern[Bild_1]" (z.B. mit Kleopatra[Bild_2] => siehe Gpg4Win) verwalten. Erst dann sind deine Schlüssel wirklich sicher in einer Datenbank aufbewahrt und können dort verwaltet werden!

    Bild_1 Schlüsselverwaltung extern mit Thunderbird:

    Bild_2 externe Schlüsselverwaltung mit "Kleopatra":

    Gruß ThoBa
    Newsgroup (nntps):
    <news:de.comm.software.mozilla.mailnews>

    Schaut doch einfach mal rein! :bindafuer:

  • Thunder98
    Member
    Posts
    44
    Member since
    18. Mar. 2024
    • January 19, 2026 at 1:24 AM
    • #12

    Ja gut, diese Person, die vor meinem PC sitzt, hätte Zugriff auf die gesamte Festplatte oder Daten, also nicht nur auf private Keys von Emails. Vor einer Reparatur müsste man für die Festplatte komplettes Backup auf externe Speichermedien machen und zusätzlich die Festplatte im PC komplett mit komplexem Passwort verschlüsseln.

    Wäre dieses Kleopatra Programm nur für Windows geeignet? Weil ich werde in 1-2 Jahren einen neuen PC mit Linux kaufen, bzw komplett von Windows auf Linux umsteigen. Kann man problemlos von Kleopatra zu Linux PGP Programm exportieren? Welche PGP Programm für Linux würdest du empfehlen?


    Hätte noch andere Frage und zwar hat mich eine Person gefragt, die Microsoft Outlook am PC und K9 im Smartphone benutzt, ob er den PGP Schlüssel mit mir austauschen kann (Thunderbird) bzw wir problemlos verschlüsselt kommunizieren können.

    Kann Thunderbird mit jedem Emailprogramm problemlos verschlüsselt kommunizieren?


    Quote from ThoBa
    Quote from Thunder98

    Oder wo genau kann man den privaten Key exportieren?

    Genau das von dir beschriebene "Backup Secret Key(s) To File" ("Sicherheitskopie für geheime(n) Schlüssel erstellen") ist der Export(!) des privaten Schlüssels!
    Dieser Vorgang ist eines wichtigsten Vorgänge bei der Schlüsselverwaltung überhaupt!

    Das Dumme an dieser Geschichte (an diesem Export) ist allerdings, DASS ERST BEI DIESEM VORGANG DIE PASSPHRASE FESTGELEGT WIRD! Normalerweise muss schon bei dem Export eine Passphrase des Schlüssels vorhanden sein!

    Bestimmt verstehst du jetzt auch, dass jede Person, die an deinem PC sitzt, an deinen privaten Schlüssel herankommt, denn erst diese Person legt die Passphrase fest! :( Geheime Schlüssel liegen im Key-Manager von Thunderbird also völlig ungeschützt vor!
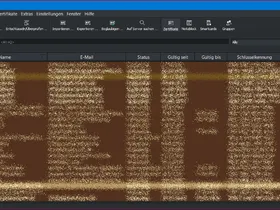
    Solch einen Blödsinn gibt es tatsächlich nur bei Thunderbirds MZLA! Unsicherer geht es wirklich nicht!

    Später einmal, wenn dir der Umgang mit Schlüsseln leichter fällt, solltest du deine(n) persönlichen Schlüssel für Thunderbird "extern[Bild_1]" (z.B. mit Kleopatra[Bild_2] => siehe Gpg4Win) verwalten. Erst dann sind deine Schlüssel wirklich sicher in einer Datenbank aufbewahrt und können dort verwaltet werden!

    Bild_1 Schlüsselverwaltung extern mit Thunderbird:

    Bild_2 externe Schlüsselverwaltung mit "Kleopatra":

    Display More
  • ThoBa
    Senior Member
    Reactions Received
    514
    Posts
    1,598
    Member since
    17. Nov. 2019
    Helpful answers
    21
    • January 19, 2026 at 12:57 PM
    • #13
    Quote from Thunder98

    Wäre dieses Kleopatra Programm nur für Windows geeignet? Weil ich werde in 1-2 Jahren einen neuen PC mit Linux kaufen, bzw komplett von Windows auf Linux umsteigen. Kann man problemlos von Kleopatra zu Linux PGP Programm exportieren?

    Das ist absolut kein Problem. Kleopatra läuft auch auf allen Linux-Distributionen einschließlich Arch-Linux und dem relativ neuen "CachyOS".

    Quote from Thunder98

    Welche PGP Programm für Linux würdest du empfehlen?

    "gpg" ist standardmäßig auf allen Distributionen vorinstalliert, wobei es keinerlei Unterschiede zu der Windows-Version gibt.

    Quote from Thunder98

    Hätte noch andere Frage und zwar hat mich eine Person gefragt, die Microsoft Outlook am PC und K9 im Smartphone benutzt, ob er den PGP Schlüssel mit mir austauschen kann (Thunderbird) bzw wir problemlos verschlüsselt kommunizieren können.

    Für Outlook bietet Gpg4Win gar eine Erweiterung "GpgOL" an, welche das Arbeiten mit Schlüsseln zum "Kinderspiel" macht. Siehe hierzu auch: Gpg4win - Sichere E-Mail- und Datei-Verschlüsselung mit GnuPG für Windows.
    Für Smartphones gibt es die Schlüsselverwaltung "OpenKeychain", die ebenfalls all deine Schlüssel verwaltet.

    Jedes Mail-Programm, welches eine Verschlüsselung anbietet, kann mit jedem anderen Programm, welches ebenfalls eine Verschlüsselung unterstützt, plattformübergreifend kommunizieren! Sollte ein (älteres) Mal-Programm keine Verschlüsselung unterstützen, so bietet Kleopatra neben der Schlüsselverwaltung auch diese Parts (encrypt, decrypt, sign etc) an.

    Quote from Thunder98

    Kann Thunderbird mit jedem Emailprogramm problemlos verschlüsselt kommunizieren?

    Siehe meinen letzten Absatz. Ja! :)

    Gruß ThoBa
    Newsgroup (nntps):
    <news:de.comm.software.mozilla.mailnews>

    Schaut doch einfach mal rein! :bindafuer:

  • Thunder98
    Member
    Posts
    44
    Member since
    18. Mar. 2024
    • January 23, 2026 at 1:24 AM
    • #14
    Quote from ThoBa
    Quote from Thunder98

    Wäre dieses Kleopatra Programm nur für Windows geeignet? Weil ich werde in 1-2 Jahren einen neuen PC mit Linux kaufen, bzw komplett von Windows auf Linux umsteigen. Kann man problemlos von Kleopatra zu Linux PGP Programm exportieren?

    Das ist absolut kein Problem. Kleopatra läuft auch auf allen Linux-Distributionen einschließlich Arch-Linux und dem relativ neuen "CachyOS".

    Quote from Thunder98

    Welche PGP Programm für Linux würdest du empfehlen?

    "gpg" ist standardmäßig auf allen Distributionen vorinstalliert, wobei es keinerlei Unterschiede zu der Windows-Version gibt.

    Quote from Thunder98

    Hätte noch andere Frage und zwar hat mich eine Person gefragt, die Microsoft Outlook am PC und K9 im Smartphone benutzt, ob er den PGP Schlüssel mit mir austauschen kann (Thunderbird) bzw wir problemlos verschlüsselt kommunizieren können.

    Für Outlook bietet Gpg4Win gar eine Erweiterung "GpgOL" an, welche das Arbeiten mit Schlüsseln zum "Kinderspiel" macht. Siehe hierzu auch: Gpg4win - Sichere E-Mail- und Datei-Verschlüsselung mit GnuPG für Windows.
    Für Smartphones gibt es die Schlüsselverwaltung "OpenKeychain", die ebenfalls all deine Schlüssel verwaltet.

    Jedes Mail-Programm, welches eine Verschlüsselung anbietet, kann mit jedem anderen Programm, welches ebenfalls eine Verschlüsselung unterstützt, plattformübergreifend kommunizieren! Sollte ein (älteres) Mal-Programm keine Verschlüsselung unterstützen, so bietet Kleopatra neben der Schlüsselverwaltung auch diese Parts (encrypt, decrypt, sign etc) an.

    Quote from Thunder98

    Kann Thunderbird mit jedem Emailprogramm problemlos verschlüsselt kommunizieren?

    Siehe meinen letzten Absatz. Ja! :)

    Display More


    Ich habe nun von einer Person ein E-mail erhalten (zuvor hatte ich ihm mein public key geschickt) und man sieht im Thunderbird rechts ein Button "OpenPGP". Zur Kontrolle habe ich mich extra via Webmail eingeloggt und man kann den Inhalt sowie PDF-Anhang nicht lesen. Somit ist die Nachricht tatsächlich verschlüsselt und der Emailprovider kann es auch nicht lesen.

    Aber nachdem ich auf "antworten" geklickt habe im Thunderbird, musste ich zuerst seinen public key importieren und dies habe ich gemacht. Ich konnte nicht antworten und es kam jedesmal eine Fehlermeldung.

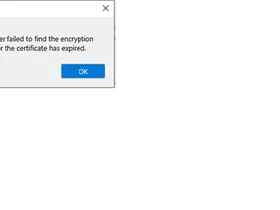
    "Sending of the message failed.
    You specified encryption for this message, but the application either failed to find the encryption certificate specified in your Mail & Newsgroup Account Settings, or the certificate has expired."


    Ich müsste zuerst den Fingerprint von dieser Person verifizieren, aber wie genau muss ich kontrollieren oder mit was abgleichen? Ist mir nicht klar!

  • ThoBa
    Senior Member
    Reactions Received
    514
    Posts
    1,598
    Member since
    17. Nov. 2019
    Helpful answers
    21
    • January 23, 2026 at 2:29 AM
    • #15
    Quote from Thunder98

    Ich habe nun von einer Person ein E-mail erhalten (zuvor hatte ich ihm mein public key geschickt) und man sieht im Thunderbird rechts ein Button "OpenPGP". Zur Kontrolle habe ich mich extra via Webmail eingeloggt und man kann den Inhalt sowie PDF-Anhang nicht lesen. Somit ist die Nachricht tatsächlich verschlüsselt und der Emailprovider kann es auch nicht lesen.

    Kannst du denn die Mail jener Person in Thunderbird lesen?

    Quote from Thunder98

    "Sending of the message failed. ..."

    Zeige ein anonymisiertes Bild von deiner Schlüsselverwaltung so, dass ich die jeweiligen Ablaufdaten der Schlüssel sehen kann (du brauchst nur die Namen und Adressen unkenntlich machen!)

    Zeige weiterhin ein anonymisiertes Bild (Adressen & Namen unkenntlich) deiner Kontoeinstellungen:
    Kontoeinstellungen => <Dein Konto> => Ende zu Ende Verschlüsselung => Abschnitt Open PGP (rechts)

    Quote from Thunder98

    Ich müsste zuerst den Fingerprint von dieser Person verifizieren, aber wie genau muss ich kontrollieren oder mit was abgleichen? Ist mir nicht klar!

    Kennst du deinen Kommunikationspartner persönlich? Weißt du, dass der Schlüssel, welchen du von ihm bekommen hast, wirklich dessen Schlüssel ist?
    Wenn "Ja", dann klicke doppelt auf seinen Schlüssel in der Schlüsselverwaltung. Wähle im Reiter "Ihre Akzeptanz" dein Vertrauen gegenüber dem Schlüssel aus.

    Gruß ThoBa
    Newsgroup (nntps):
    <news:de.comm.software.mozilla.mailnews>

    Schaut doch einfach mal rein! :bindafuer:

  • Thunder98
    Member
    Posts
    44
    Member since
    18. Mar. 2024
    • January 23, 2026 at 11:58 PM
    • #16
    Quote from ThoBa
    Quote from Thunder98

    Ich habe nun von einer Person ein E-mail erhalten (zuvor hatte ich ihm mein public key geschickt) und man sieht im Thunderbird rechts ein Button "OpenPGP". Zur Kontrolle habe ich mich extra via Webmail eingeloggt und man kann den Inhalt sowie PDF-Anhang nicht lesen. Somit ist die Nachricht tatsächlich verschlüsselt und der Emailprovider kann es auch nicht lesen.

    Kannst du denn die Mail jener Person in Thunderbird lesen?

    Quote from Thunder98

    "Sending of the message failed. ..."

    Zeige ein anonymisiertes Bild von deiner Schlüsselverwaltung so, dass ich die jeweiligen Ablaufdaten der Schlüssel sehen kann (du brauchst nur die Namen und Adressen unkenntlich machen!)

    Zeige weiterhin ein anonymisiertes Bild (Adressen & Namen unkenntlich) deiner Kontoeinstellungen:
    Kontoeinstellungen => <Dein Konto> => Ende zu Ende Verschlüsselung => Abschnitt Open PGP (rechts)

    Quote from Thunder98

    Ich müsste zuerst den Fingerprint von dieser Person verifizieren, aber wie genau muss ich kontrollieren oder mit was abgleichen? Ist mir nicht klar!

    Kennst du deinen Kommunikationspartner persönlich? Weißt du, dass der Schlüssel, welchen du von ihm bekommen hast, wirklich dessen Schlüssel ist?
    Wenn "Ja", dann klicke doppelt auf seinen Schlüssel in der Schlüsselverwaltung. Wähle im Reiter "Ihre Akzeptanz" dein Vertrauen gegenüber dem Schlüssel aus.

    Display More

    Ja ich kann im Thunderbird seine Nachricht lesen und ist auch verschlüsselt. Die Zertifikate sind ok und ohne Verfallsdatum vom Empfänger. Habe sein public key importiert und ich könnte jetzt einfach voll akzeptieren und problemlos antworten.

    Da ich ihn nicht kenne, möchte ich zuerst den Fingerprint kontrollieren. Sollte er am besten über Messenger App seinen public key an mich schicken, damit ich diese vergleichen kann?

  • ThoBa
    Senior Member
    Reactions Received
    514
    Posts
    1,598
    Member since
    17. Nov. 2019
    Helpful answers
    21
    • January 24, 2026 at 12:21 AM
    • #17
    Quote from Thunder98

    Ja ich kann im Thunderbird seine Nachricht lesen und ist auch verschlüsselt. Die Zertifikate sind ok und ohne Verfallsdatum vom Empfänger. Habe sein public key importiert und ich könnte jetzt einfach voll akzeptieren und problemlos antworten.

    So soll es sein. :-)

    Quote from Thunder98

    Da ich ihn nicht kenne, möchte ich zuerst den Fingerprint kontrollieren. Sollte er am besten über Messenger App seinen public key an mich schicken, damit ich diese vergleichen kann?

    Falls es nicht die Person ist, für die sich diese Person ausgibt, so wird diese Person dir wieder den gefälschten oder auch geklauten Schlüssel samt Fingerabdruck zuschicken!
    !ACHTUNG!
    Solche Schlüsselübergabe sollte grundsätzlich persönlich, per Videokonferenz oder auch telefonisch durch Abgleich der Daten erfolgen!
    Du entscheidest schlussendlich, ob der Schlüssel wirklich vertrauenswürdig ist!

    Gruß ThoBa
    Newsgroup (nntps):
    <news:de.comm.software.mozilla.mailnews>

    Schaut doch einfach mal rein! :bindafuer:

  • Thunder98
    Member
    Posts
    44
    Member since
    18. Mar. 2024
    • January 26, 2026 at 2:16 PM
    • #18
    Quote from ThoBa
    Quote from Thunder98
    Quote from Thunder98

    Falls es nicht die Person ist, für die sich diese Person ausgibt, so wird diese Person dir wieder den gefälschten oder auch geklauten Schlüssel samt Fingerabdruck zuschicken!
    !ACHTUNG!
    Solche Schlüsselübergabe sollte grundsätzlich persönlich, per Videokonferenz oder auch telefonisch durch Abgleich der Daten erfolgen!
    Du entscheidest schlussendlich, ob der Schlüssel wirklich vertrauenswürdig ist!

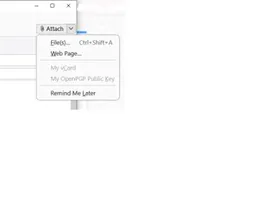
    Habe den public key voll akzeptiert und wollte antworten, aber es kommt immer diese Fehlermeldung (Bild 1) und kann nun nicht verschlüsselt schicken. In der Nachricht sollte OpenPGP aktiv sein, aber ist immer deaktiv (Bild 2).

    Mit einer anderen Person/Firma hatte ich letztes Jahr eine Verschlüsselung eingerichtet und hier funktioniert es problemlos. Sobald ich auf antworten klicke, dann ist der Button OpenPGP aktiv und ich kann dann verschlüsselt schicken.

    Habe alle Keys von beiden Empfänger verglichen und keinen Unterschied bemerkt. Nur wenn ich auf Button "Refresh online" klicke, dann erhalte ich diese Meldung:

    "We couldn’t find any usable key matching the specified search criteria."

    Muss man den public key auf dem Server https://keys.openpgp.org/ speichern? Weil der public key vom ersten Empfänger ist dort gespeichert und mit diesem Empfänger kann ich verschlüsselt kommunizieren.

    Edited once, last by Thunder98 (January 26, 2026 at 2:44 PM).

  • ThoBa
    Senior Member
    Reactions Received
    514
    Posts
    1,598
    Member since
    17. Nov. 2019
    Helpful answers
    21
    • January 26, 2026 at 2:27 PM
    • #19
    Quote from Thunder98

    Habe den public key voll akzeptiert und wollte antworten, aber es kommt immer diese Fehlermeldung und kann nun nicht verschlüsselt schicken.

    Ich hatte dich gebeten uns anonymisierte Bilder von deiner Schlüsselverwaltung und von Einstellungen deiner "Ende-zu-Ende-Verschlüsselung" zu zeigen. Noch habe ich diesbezüglich nix gesehen, was mich schlussendlich dann nur raten lässt!

    Gruß ThoBa
    Newsgroup (nntps):
    <news:de.comm.software.mozilla.mailnews>

    Schaut doch einfach mal rein! :bindafuer:

  • Thunder98
    Member
    Posts
    44
    Member since
    18. Mar. 2024
    • January 26, 2026 at 2:48 PM
    • #20
    Quote from ThoBa
    Quote from Thunder98

    Habe den public key voll akzeptiert und wollte antworten, aber es kommt immer diese Fehlermeldung und kann nun nicht verschlüsselt schicken.

    Ich hatte dich gebeten uns anonymisierte Bilder von deiner Schlüsselverwaltung und von Einstellungen deiner "Ende-zu-Ende-Verschlüsselung" zu zeigen. Noch habe ich diesbezüglich nix gesehen, was mich schlussendlich dann nur raten lässt!

    Hatte gerade jetzt geantwortet.

    Muss kurz weg, aber sobald ich zurück komme , werde ich weitere Bilder uploaden!

Current app version

  • Thunderbird 155.0.1 veröffentlicht

    Thunder September 10, 2026 at 9:46 PM

Current 153 ESR version

  • Thunderbird 153.2.0 ESR veröffentlicht

    Thunder September 2, 2026 at 5:55 PM

Current 140 ESR version

  • Thunderbird 140.15.0 ESR veröffentlicht

    Thunder September 2, 2026 at 6:01 PM

No Advertisements

There are no advertisements here. Maybe you give the website owner (Alexander Ihrig - aka "Thunder") instead something to be able to finance these sites in the long run. Many Thanks!

Thank you for the support!

Coffee to be spent?

Donate now via Paypal*

*Forwarding to PayPal.Me

Thunderbird Mail DE
  1. Imprint & Contact
  2. Privacy Policy
    1. Cookie Policy
  3. Terms of Use
  4. Donation Call for Thunderbird
Help for this website
  • All website support articles
  • How to use website search
  • How to create a forums user account
  • How to create and edit a forums thread
  • How to reset your forums password
Copyright © 2003-2026 Thunderbird Mail DE

You are NOT on an official page of the Mozilla Foundation. Mozilla®, mozilla.org®, Firefox®, Thunderbird™, Bugzilla™, Sunbird®, Seamonkey®, XUL™ and the Thunderbird logo are (among others) registered trademarks of the Mozilla Foundation.

Powered by WoltLab Suite™